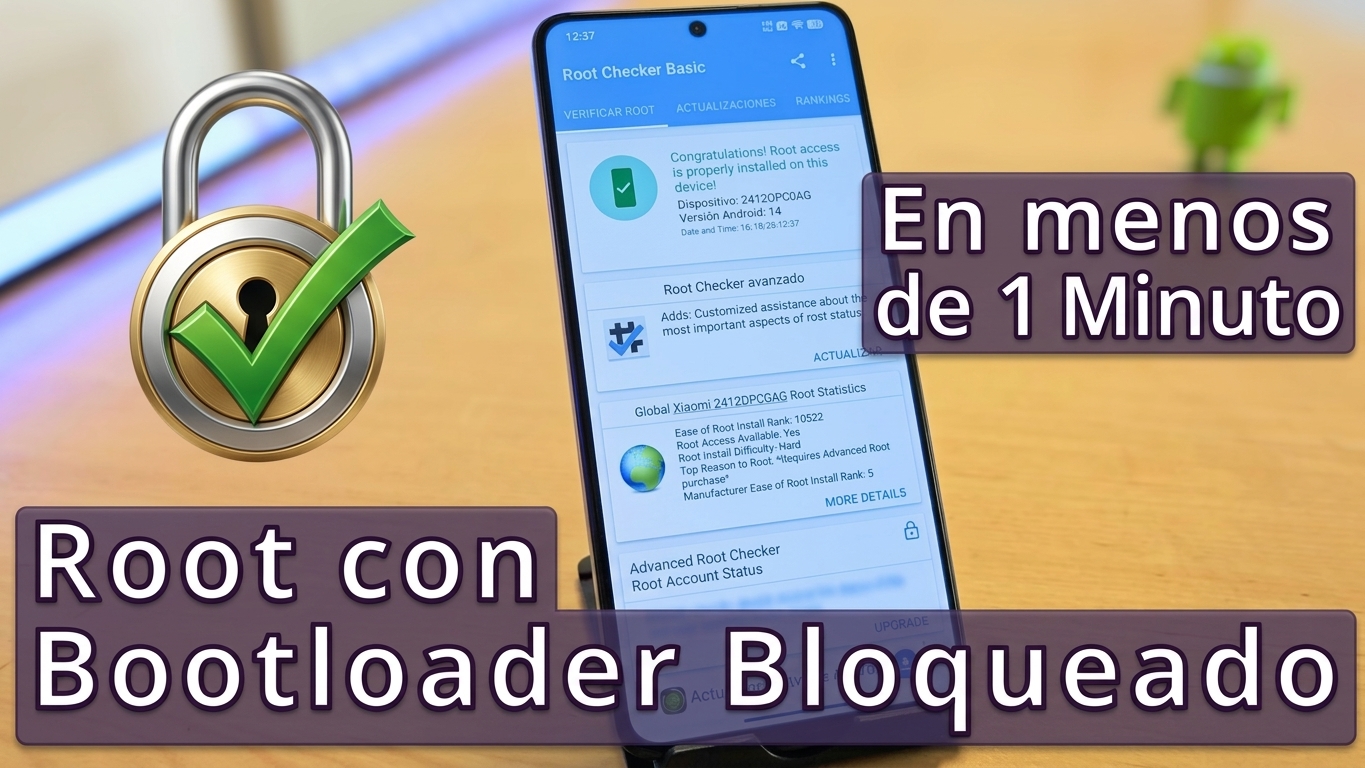
Tradicionalmente, obtener privilegios de superusuario (root) en Android exigía un proceso complejo: desbloquear el bootloader de fábrica, flashear un recovery modificado (como TWRP) y parchear la imagen de arranque (boot.img). Sin embargo, los avances en seguridad e investigación de sistemas operativos han abierto una nueva puerta: el root temporal o ephemeral root sin desbloquear el bootloader.
A continuación, te explicamos cómo funciona esta técnica, qué requisitos indispensables debes cumplir y cuáles son las aplicaciones más destacadas del momento.
¿Cómo es posible tener Root con el Bootloader Bloqueado?
Esta modalidad de root no modifica de forma permanente las particiones críticas de tu dispositivo. En su lugar, aprovecha vulnerabilidades críticas a nivel de núcleo (kernel) para inyectar un entorno de superusuario (como KernelSU) directamente en la memoria RAM en caliente (late-load o modo LKM).
La clave detrás de este método radica en fallos de seguridad específicos, siendo el más relevante la vulnerabilidad CVE-2026-43499 (conocida popularmente como GhostLock). Se trata de un error de tipo use-after-free en el subsistema de gestión de prioridades del núcleo de Linux que permite a una aplicación sin privilegios escalar permisos y ejecutar código arbitrario como root.
Esta vulnerabilidad fue descubierta en abril de 2026 y rápidamente se parcheó en la siguiente actualización de seguridad por lo que actualmente no es una amenaza para el usuario si tiene un teléfono actualizado.
Como desbloquear el Bootloader en teléfonos Motorola
Requisitos Indispensables: ¿Por qué no funciona en todos los teléfonos?
Antes de intentar cualquier proceso, debes tener en cuenta que este método no es universal y cuenta con limitaciones estrictas:
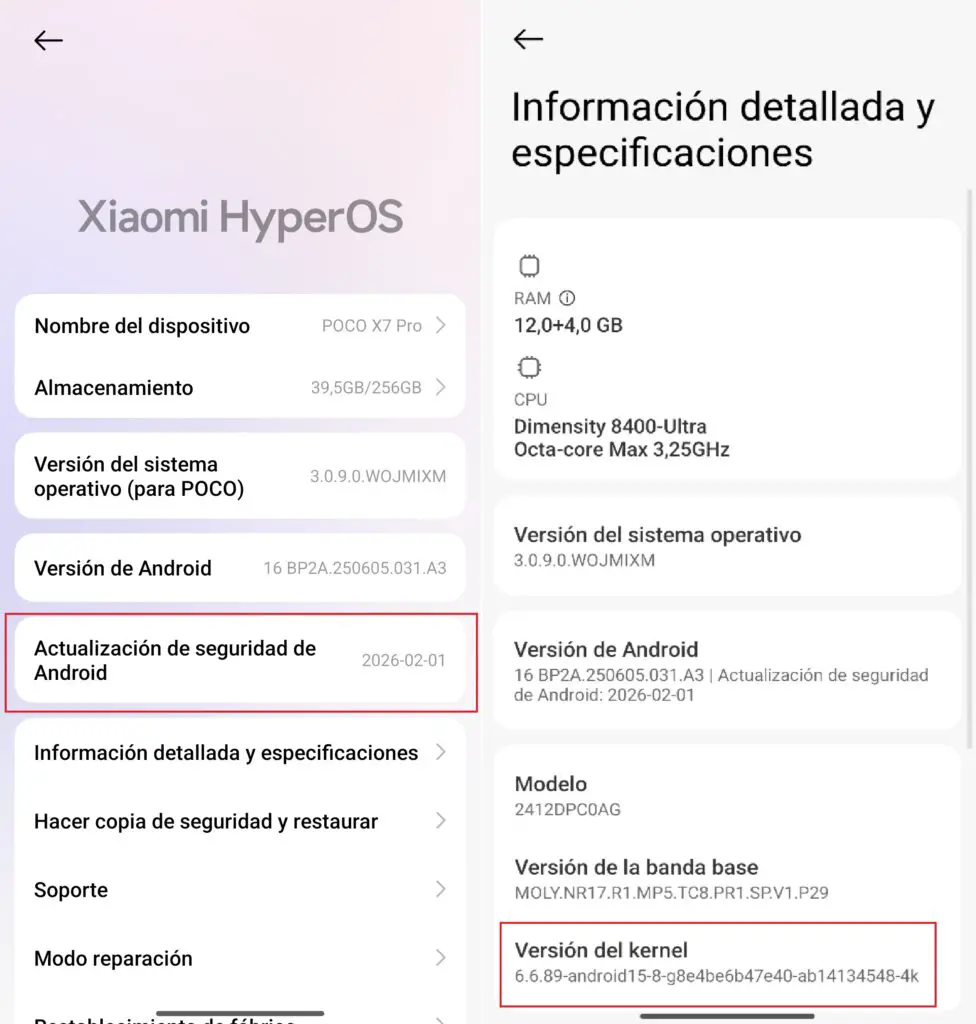
- No puede estar parcheado: Si tu dispositivo ha recibido actualizaciones de seguridad recientes (posterior a abril de 2026) que cierran el fallo, el exploit fallará automáticamente. El firmware debe conservar la brecha original.
- Kernel y offsets compatibles: No basta con tener un modelo de teléfono específico; el kernel exacto y sus estructuras de memoria deben coincidir con los offsets programados en la herramienta. Si tu compilación no está soportada, el sistema no responderá.
- Root estrictamente temporal: Al no modificar la partición de arranque de forma permanente, el root desaparece en cuanto reinicias o apagas el teléfono. Cada vez que enciendas el dispositivo, el sistema volverá a estar completamente stock hasta que vuelvas a ejecutar el exploit.
Instala un gestor de permisos root
Para gestionar que aplicaciones queremos que tengan permisos root necesitamos un gestor de permisos root. Para el método de hoy vamos a usar KernelSU que es el que mejor funciona .
Gestor de permisos root: KernelSU – Github
Herramientas Principales para Obtener Root sin Desbloquear el Bootloader
Si tu dispositivo cumple con los requisitos de vulnerabilidad y versión de kernel, existen herramientas de código abierto desarrolladas por la comunidad que facilitan este proceso:
* GhostLock
Es la utilidad pionera y más conocida en aprovechar la vulnerabilidad CVE-2026-43499 para desplegar KernelSU en caliente de forma limpia y controlada, permitiendo gestionar módulos compatibles durante la sesión activa.
Esta herramienta es bastante útil pues además de otorgar permisos root te dice que kernel que está soportado.
- Desarrollo oficial: GitHub – GhostLock App
* DFroot
Una alternativa avanzada enfocada en explotar primitivas de escritura en caché del núcleo (relacionadas con fallos como DirtyFrag) para cargar módulos y gestionar permisos de superusuario al administrador instalado.
- Desarrollo oficial: GitHub – DFRoot por diabl0w
* KSU Root (por hmascs)
Una versión adaptada y optimizada del entorno KernelSU orientada a la investigación de exploits y la ejecución de cargas útiles temporales en distintos perfiles de hardware directamente desde entornos de desarrollo o scripts ejecutables.
Esta herramienta te informa si la actualización de seguridad instalada en tu dispositivo permite inyectar el código necesario para tener root temporal.
- Desarrollo oficial: GitHub – KSuRoot por hmascs
📌 Conclusión y Advertencia
El root sin desbloquear el bootloader representa un avance fascinante para entusiastas de la seguridad y usuarios que necesitan permisos avanzados de forma ocasional sin perder la garantía de un bootloader cerrado. No obstante, al depender de exploits de kernel, puede presentar inestabilidad o reinicios inesperados. Utiliza estas herramientas bajo tu propia responsabilidad y asegúrate de investigar la compatibilidad exacta de tu compilación antes de realizar cualquier prueba.